راهکار دانشگاه تهران برای افزایش امنیت هوش مصنوعی در تصویربرداری MRI مغز
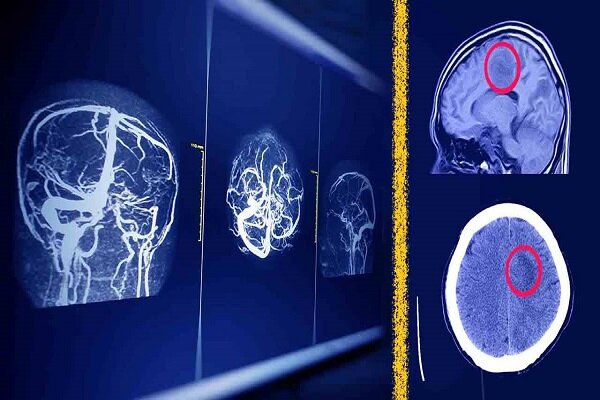
پژوهشگران دانشگاه تهران با طراحی چارچوبی نوین مبتنی بر یادگیری فدرال، راهکاری برای بهبود امنیت و پایداری سامانههای هوش مصنوعی در تحلیل تصاویر MRI مغز ارائه کردند. این ابتکار میتواند به افزایش دقت و...
به گزارش پایگاه خبری پژوهندگان عصر، محققان دانشگاه تهران در تحقیقی که در مجله Scientific Reports منتشر شده است، چارچوبی به نام OptiGradTrust طراحی کردهاند که هدف آن افزایش مقاومت و اعتمادپذیری هوش مصنوعی در تحلیل تصاویر MRI مغز میباشد. یادگیری فدرال یکی از روشهای نوین در هوش مصنوعی است که به مراکز مختلف، از جمله مراکز درمانی و پژوهشی، این امکان را میدهد که بدون انتقال اطلاعات خام بیماران، در آموزش یک مدل هوش مصنوعی مشترک همکاری کنند. در این روش، دادههای اصلی در محل خود باقی میمانند و تنها اطلاعات حاصل از آموزش و بهروزرسانی مدل بین مراکز و سامانه مرکزی مبادله میشود. این ویژگی میتواند به حفظ حریم خصوصی بیماران کمک کند.
با این حال، استفاده از این روش با چالشهایی همراه است. تفاوتهای موجود در دستگاههای تصویربرداری، روشهای تصویربرداری، ویژگیهای بیماران و میزان و کیفیت دادههای موجود در هر مرکز میتواند منجر به تفاوتهای قابل توجهی در دادههای مراکز مختلف شود. از سوی دیگر، ممکن است یک مرکز به دلیل خطاهای فنی، کیفیت پایین دادهها یا حتی رفتار عمدی، اطلاعات نامناسبی را در فرآیند آموزش مدل وارد کند. این مسئله میتواند عملکرد مدل نهایی را تحت تأثیر قرار دهد و در کاربردهای حساس پزشکی اهمیت بیشتری پیدا میکند.
برای مقابله با این چالش، پژوهشگران چارچوب OptiGradTrust را معرفی کردهاند. این چارچوب به جای اینکه به اطلاعات ارسالی هر مرکز بهطور یکسان اعتماد کند، آنها را از شش جنبه مختلف مورد بررسی قرار میدهد. میزان شباهت اطلاعات آموزشی با الگوی مورد انتظار، میزان هماهنگی آن با اطلاعات سایر مراکز، اندازه تغییرات ایجادشده در مدل، میزان سازگاری اطلاعات و سهم هر مرکز در بهبود عملکرد مدل از جمله شاخصهایی هستند که در این ارزیابی مورد استفاده قرار میگیرند.
در ادامه، یک سازوکار مبتنی بر یادگیری تقویتی و شبکههای توجه، نتایج این بررسیها را برای تعیین میزان اعتماد به اطلاعات ارسالی هر مرکز ترکیب میکند. به این ترتیب، اطلاعات مراکزی که رفتار غیرعادی یا مشکوکی دارند، تأثیر کمتری بر مدل نهایی خواهند داشت. این چارچوب همچنین با استفاده از یک روش بهینهسازی طراحیشده برای شرایط ناهمگون و مخرب، تلاش میکند پایداری روند آموزش را حفظ کند.
پژوهشگران برای ارزیابی چارچوب پیشنهادی، آن را بر روی چند مجموعه داده از جمله MNIST، CIFAR-۱۰، مجموعه داده MRI مربوط به بیماری آلزایمر و مجموعه داده بالینی OASIS آزمایش کردند. نتایج نشان داد که این روش در شرایطی که دادههای مراکز مختلف با یکدیگر تفاوت دارند نیز عملکرد مناسبی دارد. در مجموعه داده MRI مربوط به آلزایمر، در شرایط ناهمگونی دادهها، چارچوب پیشنهادی به دقت ۹۵ درصد دست یافت؛ در حالی که روشهای مقایسه شده مانند FLGuard، FLTrust و FLAME بهترتیب دقتهای پایینتری داشتند.
یکی از نکات مهم این پژوهش، ترکیب دو موضوع کلیدی در هوش مصنوعی پزشکی، یعنی حفظ حریم خصوصی و افزایش امنیت مدل است. در چارچوب پیشنهادی، اطلاعات خام MRI بیماران در اختیار سایر مراکز قرار نمیگیرد و مراکز تنها در فرآیند آموزش مدل مشترک مشارکت میکنند. در عین حال، سامانه تلاش میکند اطلاعات غیرعادی یا مخرب را پیش از تأثیرگذاری جدی بر مدل شناسایی و وزن آنها را کاهش دهد.
با وجود نتایج بهدستآمده، نویسندگان تأکید کردهاند که این پژوهش هنوز به معنای آمادگی روش برای استفاده بالینی نیست. بهویژه، تعداد نمونههای مورد استفاده در ارزیابی بالینی OASIS محدود بوده و نتایج این بخش صرفاً بهعنوان اثبات مفهوم در نظر گرفته شده است. بنابراین، برای ارزیابی نهایی عملکرد این چارچوب، آزمایش آن روی مجموعه دادههای بزرگتر و چندمرکزی مانند ADNI و UK Biobank و همچنین بررسی حملات پیچیدهتر ضروری است.
این مقاله با عنوان «Byzantine robust federated learning for heterogeneous brain MRI using multisignal gradient fingerprinting and adaptive trust aggregation»، با همکاری محمد کرمی، دانشجوی کارشناسی ارشد دانشکده برق و کامپیوتر، فاطمه قاسمی و حامد کبریایی از اعضای هیئت علمی دانشکده مهندسی برق و کامپیوتر دانشگاه تهران در مجله Scientific Reports منتشر شده است. برای دسترسی به این مقاله اینجا کلیک کنید.