ایران به دنیای «رمزگشایی پساکوانتوم» وارد شد؛ اسرار نظامی و بانکی در امان خواهند ماند
معاون علمی رئیس جمهور با اشاره به ورود رسمی ایران به حوزه رمزگشایی پساکوانتومی، به تشریح ابعاد، ضرورتها، ویژگیهای این فناوری نوین و همچنین روند جهانی آن...
به گزارش پایگاه خبری پژوهندگان عصر، با تسریع تحولات جهانی در زمینه محاسبات کوانتومی و نیاز به بازتعریف معیارهای امنیت سایبری و حفاظت از دادهها، ایران نیز در راستای کشورهای پیشرو، اقداماتی راهبردی و اجرایی برای ورود به فناوری «رمزنگاری پساکوانتومی» انجام داده است. در این راستا، چند روز پیش تفاهمنامه همکاری مشترکی میان معاونت علمی، فناوری و اقتصاد دانشبنیان ریاستجمهوری و بانک مرکزی به امضا رسید؛ توافقی کلیدی که نقشه راه حفاظت از تراکنشهای مالی، سامانههای حیاتی و اطلاعات بانکی کشور را در برابر تهدیدات رمزگشایی رایانههای کوانتومی آینده ترسیم میکند.
یکی از بخشهای محوری این تفاهمنامه، آمادهسازی و توسعه زیرساختهای آزمایشگاهی و بسترهای ارزیابی الگوریتمها توسط معاونت علمی و بانک مرکزی است. با ورود به فناوریهای کوانتومی، ایجاد سندباکسها (محیطهای آزمون) به عنوان یک ضرورت اجتنابناپذیر مطرح میشود تا الگوریتمهای طراحیشده از نظر صحتسنجی، قابلیت مقیاسپذیری و میزان تابآوری در برابر حملات بهدقت ارزیابی شوند. طبق هماهنگیهای انجامشده، این آزمایشگاه مرجع پساکوانتومی در مرکز انفورماتیک بانک مرکزی مستقر خواهد شد.
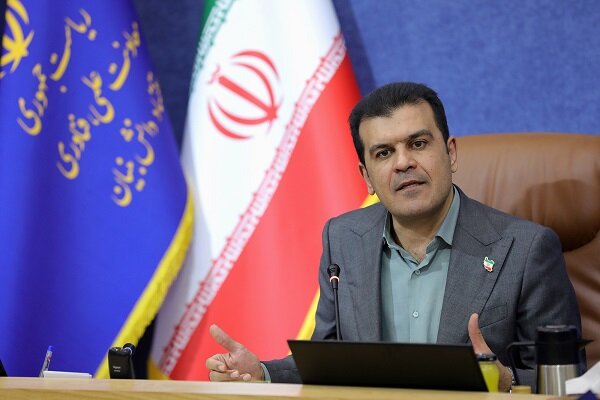
حسین افشین، معاون علمی، فناوری و اقتصاد دانشبنیان رئیسجمهور، در گفتوگویی تفصیلی به تشریح ابعاد، ضرورتها و ویژگیهای این فناوری نوین و روند جهانی آن پرداخته است. مشروح این مصاحبه به شرح زیر است؛ رمزنگاری پساکوانتومی؛ الگوریتمهای مقاوم در برابر حمله رایانههای کوانتومی.
افشین در تشریح مبانی رمزنگاری پساکوانتومی اظهار کرد: رایانههای کوانتومی هنوز به اندازهای قدرتمند نشدهاند که امنیت بانکها و اینترنت امروز را در مقیاس عملی بشکنند، اما همین احتمال که در آینده بتوانند بخشی از رمزنگاری رایج را بیاثر کنند، کافی است تا دولتها و شرکتهای بزرگ از هماکنون برای تغییر زیرساختهای امنیتی خود برنامهریزی کنند. نام این مسیر جدید، «رمزنگاری پساکوانتومی» است؛ مجموعهای از الگوریتمها که قرار است در برابر توان محاسباتی رایانههای کوانتومی آینده مقاوم باشند.
معاون علمی رئیسجمهور درباره سازوکار رمزنگاری فعلی گفت: تقریباً هر بار که وارد اینترنتبانک میشویم، خرید اینترنتی انجام میدهیم، یک پیام محرمانه میفرستیم یا سندی را بهصورت دیجیتال امضا میکنیم، در پشت صحنه از الگوریتمهای رمزنگاری استفاده میشود. این الگوریتمها کمک میکنند اطلاعات در مسیر انتقال خوانده یا دستکاری نشوند، هویت طرفین قابلاعتماد باشد و امکان جعل یا تغییر دادهها کاهش پیدا کند. وی افزود: بخش مهمی از این امنیت بر «رمزنگاری کلید عمومی» استوار است. الگوریتمهایی مانند RSA و روشهای مبتنی بر منحنیهای بیضوی سالهاست برای تبادل کلید، امضای دیجیتال و حفاظت از ارتباطات استفاده میشوند؛ اما مسئله زمانی جدی میشود که رایانههای کوانتومی وارد تصویر میشوند.
افشین در ادامه با تأکید بر چرایی اهمیت رایانههای کوانتومی تصریح کرد: رایانه کوانتومی فقط یک رایانه معمولیِ سریعتر نیست. این فناوری از ویژگیهای فیزیک کوانتومی برای انجام برخی محاسبات استفاده میکند و در بعضی مسائل خاص میتواند روشی کاملاً متفاوت از رایانههای کلاسیک داشته باشد. وی اضافه کرد: امروز رایانههای کوانتومی وجود دارند، اما هنوز در اندازه، پایداری و توان لازم برای شکستن رمزنگاری رایج اینترنت یا شبکههای بانکی نیستند. با این حال، از نظر نظری مشخص شده است که اگر در آینده رایانههای کوانتومی بسیار قدرتمند و پایدار ساخته شوند، میتوانند برخی مسائل ریاضی را که امنیت الگوریتمهایی مانند RSA و بسیاری از روشهای مبتنی بر منحنیهای بیضوی بر آنها تکیه دارد، بسیار سریعتر حل کنند.
معاون علمی رئیسجمهور ادامه داد: به زبان ساده، بسیاری از قفلهای دیجیتال امروز به این دلیل امن هستند که شکستن آنها با رایانههای عادی زمان فوقالعاده زیادی میبرد. یک رایانه کوانتومیِ بهاندازه کافی قدرتمند ممکن است در آینده بتواند برخی از این قفلها را در مدت بسیار کوتاهتری باز کند. البته این تهدید شامل همه انواع رمزنگاری به یک اندازه نمیشود و بیشترین نگرانی متوجه رمزنگاری کلید عمومی است.
وی در تعریف دقیق این فناوری خاطرنشان کرد: رمزنگاری پساکوانتومی یا Post-Quantum Cryptography (PQC) به مجموعهای از الگوریتمهای رمزنگاری گفته میشود که برای مقاومت در برابر حملات رایانههای کوانتومی طراحی شدهاند. نکته مهم این است که برای استفاده از این الگوریتمها نیازی به رایانه کوانتومی نیست؛ رمزنگاری پساکوانتومی روی رایانههای معمولی، سرورها، تلفنهای همراه و سایر تجهیزات رایج قابل اجراست. به گفته وی، واژه «پساکوانتومی» به این معنا نیست که این فناوری فقط پس از ساختهشدن رایانههای کوانتومی کاربرد خواهد داشت، بلکه منظور این است که این الگوریتمها برای دنیایی طراحی شدهاند که در آن رایانههای کوانتومی توانمند از نظر رمزگشایی وجود دارند.
افشین در پاسخ به این پرسش که چرا باید از هماکنون به فکر رمزنگاری پساکوانتومی بود، گفت: ممکن است این پرسش مطرح شود که اگر هنوز رایانه کوانتومی قادر به شکستن سامانههای بانکی ساخته نشده است، چرا باید از امروز برای آن هزینه کرد؟ پاسخ اصلی این است که تغییر زیرساخت رمزنگاری یک کشور، بانک یا شبکه بزرگ، پروژهای ساده و کوتاهمدت نیست. وی تشریح کرد: الگوریتمهای رمزنگاری در لایههای مختلف سامانههای فناوری اطلاعات حضور دارند؛ از بانکها، مراکز داده و شبکههای مخابراتی گرفته تا کارتهای هوشمند، سامانههای دولتی، تجهیزات صنعتی، زیرساختهای حیاتی و سامانههای امنیتی. شناسایی این سامانهها، بررسی وابستگی آنها به الگوریتمهای فعلی، تغییر نرمافزارها، تعویض برخی تجهیزات، آزمایش راهکارهای جدید و هماهنگسازی استانداردها ممکن است سالها زمان ببرد. به همین دلیل، کشورها و سازمانهای بزرگ ترجیح میدهند مهاجرت را پیش از آنکه خطر کوانتومی به مرحله عملی برسد آغاز کنند.
معاون علمی رئیسجمهور با اشاره به خطرات نگهداری دادهها بیان کرد: یکی از مهمترین دلایل نگرانی، مفهومی است که در ادبیات امنیت سایبری با عنوان Harvest Now, Decrypt Later شناخته میشود. در این سناریو، یک مهاجم میتواند امروز اطلاعات رمزگذاریشده را رهگیری و ذخیره کند، حتی اگر فعلاً قادر به خواندن آنها نباشد؛ سپس چند سال بعد، در صورت دسترسی به رایانه کوانتومی قدرتمند، ممکن است بتواند بخشی از آن اطلاعات را رمزگشایی کند. باید از امروز به فکر محافظت از دادههای نظامی، امنیتی و مالی باشیم.
وی افزود: این تهدید برای دادههایی اهمیت بیشتری دارد که باید سالها یا حتی دههها محرمانه باقی بمانند؛ مانند برخی اطلاعات نظامی، امنیتی، دولتی، زیرساختی یا مالی. بنابراین مسئله فقط حفاظت از اطلاعاتی نیست که در آینده تولید خواهند شد، بلکه بخشی از نگرانی مربوط به اطلاعاتی است که همین امروز در حال تولید، انتقال و ذخیرهشدن هستند.
افشین در پاسخ به این شبهه که آیا همه رمزنگاریهای فعلی بیاستفاده میشوند، اظهار داشت: خیر؛ رایانش کوانتومی همه الگوریتمهای رمزنگاری را به یک شکل تهدید نمیکند. بیشترین نگرانی درباره الگوریتمهای کلید عمومی مانند RSA و بسیاری از الگوریتمهای مبتنی بر منحنیهای بیضوی است. در مقابل، الگوریتمهای رمزنگاری متقارن مانند AES همچنان قابل استفاده خواهند بود.
وی اضافه کرد: رایانش کوانتومی از نظر نظری میتواند قدرت حمله به الگوریتمهای متقارن را نیز افزایش دهد، اما این وضعیت با مسئله RSA یکسان نیست و با انتخاب طول کلید مناسب میتوان سطح امنیت بالایی حفظ کرد. بنابراین مهاجرت پساکوانتومی به معنای کنار گذاشتن همه زیرساختهای امنیت سایبری فعلی نیست، بلکه بیشتر صحبت از جایگزینی یا تقویت آن بخشهایی است که در برابر رایانههای کوانتومی آسیبپذیرترند.
معاون علمی، فناوری و اقتصاد دانشبنیان رئیسجمهور درباره الگوریتمهای مورد استفاده گفت: یکی از مهمترین نهادهای فعال در این حوزه، مؤسسه ملی استاندارد و فناوری آمریکا (NIST) است. NIST از سال ۲۰۱۶ یک فرایند بینالمللی برای بررسی و ارزیابی الگوریتمهای مقاوم در برابر حملات کوانتومی آغاز کرد و دانشگاهها، شرکتهای فناوری و متخصصان امنیت از کشورهای مختلف در ارزیابی این الگوریتمها مشارکت داشتند.
وی ادامه داد: پس از چندین سال بررسی، NIST در اوت ۲۰۲۴ نخستین استانداردهای اصلی رمزنگاری پساکوانتومی را نهایی کرد که از مهمترین آنها میتوان به ML-KEM برای سازوکار کپسولهسازی و برقراری کلید امن و ML-DSA برای امضای دیجیتال اشاره کرد. این تحول اهمیت زیادی دارد، زیرا نشان میدهد رمزنگاری پساکوانتومی دیگر صرفاً موضوعی دانشگاهی یا آزمایشگاهی نیست و وارد مرحله استانداردسازی، طراحی محصول و پیادهسازی عملی شده است.
افشین درباره اقدامات بینالمللی در حوزه تهدیدات کوانتومی تصریح کرد: در سالهای اخیر، کشورهای مختلف برنامههایی برای آمادهسازی زیرساختهای خود در برابر تهدیدات کوانتومی آغاز کردهاند. البته همه آنها در یک مرحله نیستند؛ برخی در مرحله استانداردگذاری هستند، برخی نقشه راه مهاجرت منتشر کردهاند و برخی نیز آزمایش و پیادهسازی تدریجی را آغاز کردهاند. وی با اشاره به وضعیت آمریکا گفت: آمریکا یکی از پیشروترین کشورها در این حوزه است؛ NIST استانداردهای اصلی رمزنگاری پساکوانتومی را تدوین کرده و دولت آمریکا نیز برای مهاجرت سامانههای دولتی و امنیتی برنامهریزی کرده است.
در حوزه سامانههای امنیت ملی نیز نهادهایی مانند NSA برنامههایی برای جایگزینی تدریجی الگوریتمهای آسیبپذیر و استفاده از روشهای مقاوم در برابر کوانتوم در دهه ۲۰۳۰ دارند. در نتیجه، رمزنگاری پساکوانتومی در آمریکا از مرحله تحقیق عبور کرده و وارد مرحله استانداردسازی، برنامهریزی مهاجرت و پیادهسازی تدریجی شده است.
معاون علمی رئیسجمهور پیرامون رویکرد انگلستان درباره مقابله با تهدیدات رایانههای کوانتومی توضیح داد و گفت: بریتانیا یکی از شفافترین نقشههای زمانی را منتشر کرده است. مرکز ملی امنیت سایبری بریتانیا (NCSC) از دولت، سازمانهای بزرگ و زیرساختهای حیاتی خواسته است از هماکنون برای مهاجرت به رمزنگاری پساکوانتومی برنامهریزی کنند. در نقشه راه این کشور، سازمانها باید تا سال ۲۰۲۸ داراییها و سامانههای رمزنگاری خود را شناسایی و برنامه مهاجرت را آماده کنند، تا حدود ۲۰۳۱ مهمترین سامانهها را منتقل کنند و هدف کلی، تکمیل بخش عمده مهاجرت تا حدود ۲۰۳۵ است.
وی در خصوص برنامههای اتحادیه اروپا بیان کرد: اتحادیه اروپا نیز در سطح سیاستگذاری کلان وارد این حوزه شده است؛ کمیسیون اروپا از کشورهای عضو خواسته برای مهاجرت هماهنگ به رمزنگاری پساکوانتومی برنامه ملی تهیه کنند تا دولتها، زیرساختهای حیاتی و بخشهای حساس کشورهای اروپایی بهصورت هماهنگ و بر اساس استانداردهای مشترک به سمت فناوریهای جدید حرکت کنند.